Skraćivanje životnog vijeka certifikata
CA/Browser Forum* odobrio je prijedlog SC-081v3 u travnju 2025. Ovim se glasovanjem uvodi postupni raspored skraćivanja razdoblja valjanosti TLS/SSL certifikata i razdoblja ponovne uporabe podataka o validaciji. Ova promjena ima za cilj poboljšati sigurnost i promicati automatizaciju upravljanja certifikatima.
*CA/Browser Forum dobrovoljno je udruženje certifikacijskih tijela, proizvođača preglednika i razvojnih programera operativnih sustava koje utvrđuje pravila u području internetske sigurnosti povezana s HTTPS komunikacijom i izdavanjem certifikata.
Sadržaj članka (ažurirano 26. siječnja 2026.)
- Ključne promjene i datumi
- Zašto dolazi do skraćivanja?
- Automatizacija SSL certifikata
- CODE Signing certifikati
Ključne promjene i datumi
Počevši od ožujka 2026., najdulje razdoblje valjanosti za novoizdane pouzdane SSL certifikate smanjit će se s trenutnih 398 dana na 200 dana. To će se smanjivanje nastaviti postupno te će 2029. dosegnuti najveću valjanost od 47 dana.
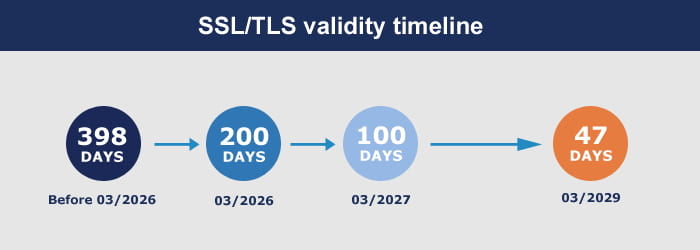
- SSL certifikati izdani do 15. ožujka 2026. → najveća valjanost 398 dana
- SSL certifikati izdani od 15. ožujka 2026. → najveća valjanost 200 dana
- Sectigo CA počet će izdavati certifikate od 199 dana od 12. ožujka 2026. (DV SSL certifikati - 198 dana).
- Certum CA počet će izdavati certifikate od 199 dana od 13. ožujka 2026. Više informacija...
- DigiCert CA (GeoTrust, Thawte, RapidSSL) izdavat će certifikate s valjanošću od 199 dana od 24. veljače 2026. (!) Više informacija...
- SSL certifikati izdani od 15. ožujka 2027. → najveća valjanost 100 dana
- SSL certifikati izdani od 15. ožujka 2029. → najveća valjanost 47 dana
Važna informacija:
SSL certifikati izdani prije datuma promjene ostaju funkcionalni i pouzdani tijekom cijelog razdoblja svoje izvorne valjanosti! Nova pravila neće utjecati na njih.
Od 15. ožujka 2028. ukida se mogućnost autentifikacije putem e-pošte (admin@, administrator@, webmaster@, hostmaster@, postmaster@). Dopuštena je samo autentifikacija putem DNS zapisa i HTTP/HTTPS datoteka.
Višegodišnje narudžbe SSL certifikata
Kupci s višegodišnjim narudžbama certifikata čiji trenutačni certifikat istječe makar i mjesec dana nakon datuma promjene trebali bi razmotriti bi li besplatan REISSUE certifikata prije promjene pravila bio koristan. Time se može uštedjeti jedan dodatni ciklus obnove.
Napominjemo – da bi se certifikat izdao na vrijeme, postupak validacije uvijek mora biti dovršen!
Zašto se valjanost skraćuje?
CA/B Forum odlučio je skratiti valjanost iz nekoliko razloga. To uključuje povećanje sigurnosti, podršku automatizaciji, brži odgovor na promjene i prijetnje, bolji model opoziva te, ne manje važno, pojavu kvantnog računalstva i prijetnju dešifriranja ključeva.
Skraćivanje valjanosti od 2012.
Do 2012. nije bilo ograničenja za SSL/TLS certifikate. Tada je osnovan CA/B Forum i počeo objavljivati nova pravila za certifikacijska tijela i certifikate. Godine 2012. valjanost je skraćena na 10 godina, 2015. na 3 godine i 3 mjeseca. Godine 2017. odlučeno je da certifikati vrijede najviše 825 dana, a 2020. skraćeno je na najviše 398 dana.
Automatizacija upravljanja SSL certifikatima
Automatizacija izdavanja i obnove SSL certifikata postupno postaje standard i postajat će sve važnija kako se razdoblja valjanosti certifikata budu i dalje skraćivala. Certifikacijska tijela stoga podržavaju protokol ACME (Automatic Certificate Management Environment) ili nude vlastita rješenja za automatizirano upravljanje certifikatima.
Na SSLmentoru možete pronaći SSL certifikate s ACME podrškom koji vam omogućuju automatizaciju postupka validacije, izdavanja, implementacije i redovite obnove certifikata.
CODE Signing certifikati
Slično kao i kod SSL certifikata, skraćuje se i najdulje razdoblje valjanosti CODE Signing certifikata. U jesen 2025. CA/B Forum glasovao je o novim pravilima (CSC-31: Maximum Validity Reduction), koja stupaju na snagu 1. ožujka 2026. Najveća valjanost CODE certifikata za potpisivanje koda smanjuje se s 39 mjeseci (tri godine) na 460 dana (otprilike 15 mjeseci).
Višegodišnji CODE Signing certifikati izdani prije datuma promjene ostat će valjani i pouzdani.
- CA Certum i dalje će nuditi CODE certifikate na 1-2-3 godine. Više informacija...
Kamo dalje?
Povratak na pomoć
Našli ste grešku ili ne razumete nešto? Pišite nam!


